LLM 기반 보안 감사: Blitz Strike 방법론 소개
shinthink/blitzstrike
 GitHub
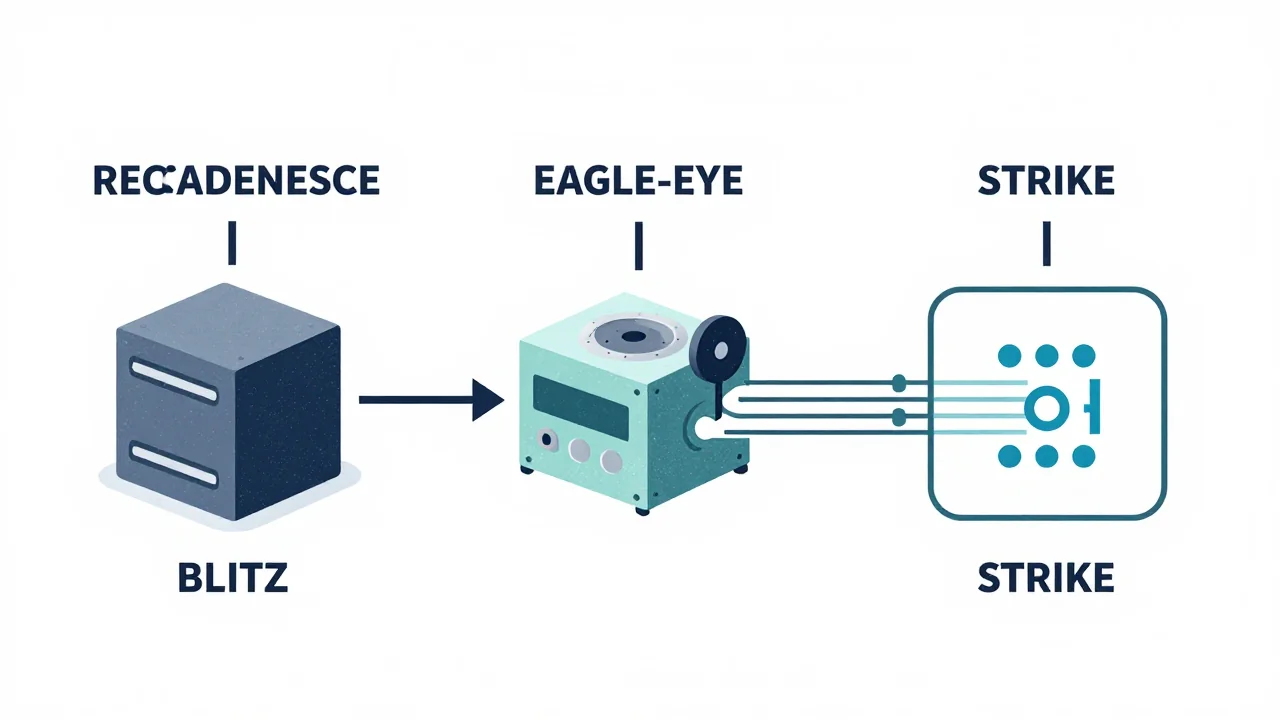
Blitz Strike는 재정찰(BLITZ), 데이터 흐름 추적(EAGLE-EYE), 실시간 검증(STRIKE)의 3단계 구조를 결합한 전문적인 보안 감사 방법론을 MCP 서버 형태로 제공합니다.
- 단순 패턴 매칭에 의존하는 것을 넘어, 모든 취약점은 라이브 테스트와 범위 제한 과정을 거쳐야만 최종 보고서에 포함되는 것이 핵심입니다.
- 이 솔루션은 LLM 기반 에이전트들이 복잡한 보안 감사 작업을 하나의 표준화된 인터페이스로 일관성 있게 수행하도록 돕는 역할을 합니다.
- 사용을 위해서는 Model Context Protocol(MCP)을 지원하는 클라이언트 환경에서 `blitzstrike install` 명령어로 초기 설정을 등록해야 합니다.
Blitz Strike는 재정찰(Reconnaissance), 소스 분석, 그리고 실시간 검증의 3단계 구조를 갖춘 체계적인 침투 테스트 방법론입니다. 이 방법론은 서버 형태로 제공되며, 공격 표면을 열거하는 BLITZ 단계, 소스-싱크 도달 가능성을 추적하는 EAGLE-EYE 단계, 그리고 발견된 취약점을 라이브로 검증하고 보고서화하는 STRIKE 단계를 거칩니다. 이 구조는 단순한 패턴 매칭으로 인한 오탐(false positives)을 제거하고, 모든 결과가 실제 작동 여부를 확인해야만 최종 보고서에 포함되도록 합니다.
이 솔루션은 Model Context Protocol (MCP) 서버로 구현되어 있으며, (Claude, Gemini 등)의 지능적인 계획 및 조정 능력과 결합됩니다. Blitz Strike는 이 과정에서 결정론적이고 구조화된 '손' 역할을 수행하며, 단일 `run_engagement` 호출만으로 전체 감사 프로세스를 서버 측에서 처리합니다. 이를 통해 사용자는 다양한 MCP 클라이언트 환경에서도 일관성 있게 보안 감사를 실행할 수 있습니다.
사용을 위해서는 먼저 `npx blitzstrike install` 명령어를 사용하여 현재 환경에 설치된 CLI(Claude Code, Cursor 등) 각각에 Blitz Strike 서버 설정을 자동 등록해야 합니다. 초기 설정 후에는 사용자가 원하는 대상(URL 또는 로컬 소스 경로)을 지정하여 `run_engagement`를 호출함으로써 전체 3단계 감사 프로세스를 실행할 수 있습니다.
용어 풀이
- MCP
- AI가 외부 도구·데이터와 연결되는 방식을 정한 공개 표준. Anthropic이 처음 공개했어요.
- LLM
- 방대한 글을 학습해 문장을 이해하고 만들어 내는 AI 모델. ChatGPT, Claude, Gemini가 여기에 속해요.
- 에이전트
- 목표를 받으면 스스로 계획을 세우고 도구를 써서 여러 단계의 작업을 해내는 AI.