TLA+로 시스템 속성을 어떻게 검증하는가?
What TLA+ can and can't check
 Hacker News
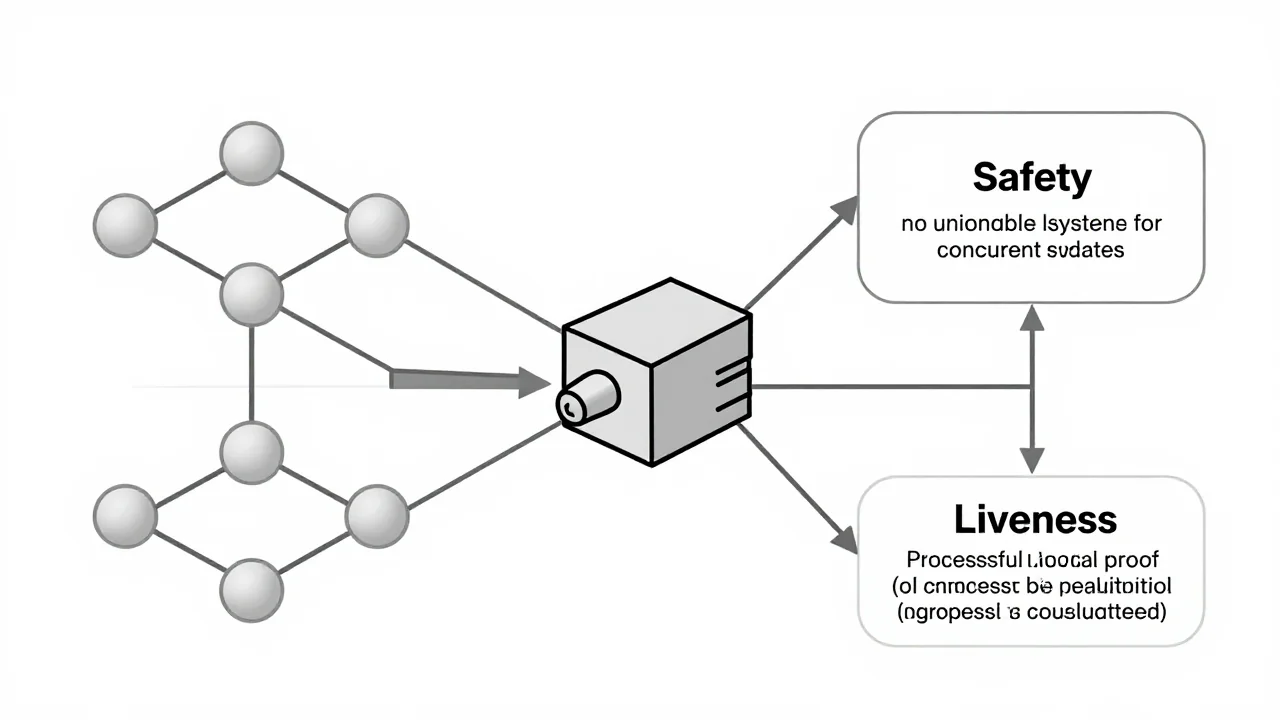
TLA+는 복잡한 동시 시스템의 버그를 찾아내는 형식 검증 언어로, '안전성(Safety)'과 '활성성(Liveness)' 같은 속성을 논리적으로 증명하는 데 강점을 가집니다.
- 가장 근본적인 한계는 개발자가 확인하려는 개념을 TLA+가 표현할 수 있는 논리 공식으로 완벽하게 형식화해야 한다는 점입니다.
- TLA+는 주로 개별 상태나 단일 단계의 속성을 다루며, 여러 동작의 집합 전체를 검증하는 하이퍼속성이나 물리적 시간 제약은 모델링하기 어렵습니다.
- 특히 TLA+는 모든 가능한 행동(behavior)에 대해 참인 속성만 확인할 수 있어, 특정 가능성의 존재 여부 등 광범위한 개념을 다루기에는 한계가 있습니다.
TLA+(Temporal Logic of Actions)는 복잡한 동시 시스템의 버그를 찾아내는 형식 검증 언어입니다. TLA+는 시스템을 여러 행동(behaviors)으로 나누고, 각 상태에서 '항상 P'(`[]P`), 다음 상태('P' prime), 또는 '궁극적으로 P'(`<>P`)와 같은 시간 논리 연산자를 사용하여 속성을 표현합니다. 특히 모든 행동의 초기 상태에서 참인 불변성(invariant)을 확인하는 것이 가장 기본적인 검증 방법이며, 이는 시스템이 안전하게 작동함을 의미하는 안전성(safety) 속성에 해당합니다.
TLA+가 다룰 수 없는 한계점도 명확합니다. 첫째, 사용자가 검증하려는 개념을 논리 공식으로 형식화할 수 있어야 합니다. 둘째, TLA+는 모든 가능한 행동에 대해 참인 속성만을 확인할 수 있어, 'P가 존재하는 행동이 있다'와 같은 가능성의 존재 여부(reachability properties)를 직접적으로 증명하기 어렵습니다. 셋째, 여러 행동의 집합 전체에 대한 속성인 하이퍼속성(hyperproperty) 역시 TLA+로는 자연스럽게 검증할 수 없습니다.
이러한 한계에도 불구하고, 개발자는 보조 변수(auxiliary variables)를 사용하거나 자기 구성(self-composition)과 같은 기법을 통해 일부 속성을 모방하여 검증할 수 있습니다. 하지만 이러한 방법들은 복잡하고 모델에 어려움을 줄 수 있다는 단점이 있습니다. 또한 TLA+ 외에도 CTL이나 PRISM 같은 다른 도구들이 각각 다른 초점을 가지고 특정 종류의 속성(예: 확률적 속성)을 검사하는 데 사용될 수 있습니다.