인프라 뉴스
기기 간 연속성을 확보하는 개인용 AI 컴퓨팅 메모리 기술 공개
Advancing Private AI Compute with secure, server-side memory
 Google DeepMind Blog
기기 간 연속성을 확보하면서도 최고 수준의 프라이버시를 지키는 차세대 클라우드 메모리 기능을 선보입니다.
세 줄 요약
- 민감한 정보는 암호화된 '클라우드 금고'에 안전하게 보관되며, 복호화 키를 오직 사용자의 개인 기기에서 관리하여 보안성을 극대화했습니다.
- 장치에 관계없이 데이터를 끊김 없이 활용하면서도 최고 수준의 프라이버시를 보장받는, 신뢰 기반의 AI 경험을 누릴 수 있습니다.
- 모든 데이터 처리는 종단 간 암호화된 채널을 통해 클라우드 내의 '보안 격리 환경(secure enclave)'에서만 임시로 처리 및 저장됩니다.
AI 시스템이 사용자에게 지속적인 도움을 제공하기 위해서는 장치에 관계없이 데이터를 기억하고 활용할 수 있는 연속성이 필수적입니다. 이번 업데이트는 이러한 요구사항과, 일반적으로 기기 내 처리로 제한되던 엄격한 프라이버시 기준 사이의 오랜 딜레마를 해결하며, Private AI Compute 플랫폼에 개인용 서버 측 메모리를 도입합니다.
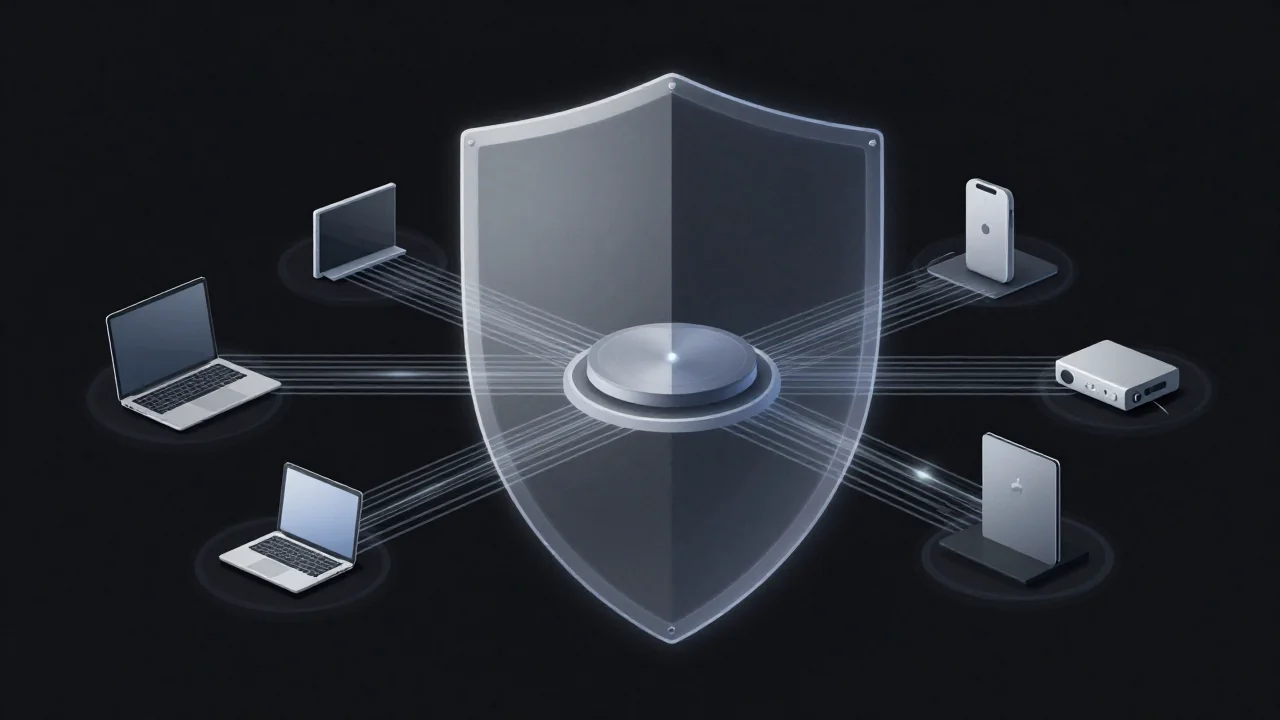
새로운 기술 기능을 통해 클라우드 환경에 안전한 디지털 금고 역할을 하는 영구적인 메모리 계층이 구현됩니다. 이 모델에서는 사용자에게 필요한 정보가 전용의 암호화된 저장소 내에 봉인되며, 해당 데이터를 해제하는 데 필요한 암호화 키는 오직 사용자의 개인 기기에만 보관되어 데이터 접근성을 극대화합니다.
AI 모델이 정보를 필요로 할 때, 인증되고 종단 간 암호화된 채널을 통해 보호된 클라우드 환경인 '보안 격리 환경(secure enclave)'에 연결됩니다. 이 공간에서 데이터는 고립된 메모리에 임시로 복호화되어 요청 처리가 이루어지며, 새로운 컨텍스트가 저장된 후 즉시 다시 암호화되어 사용자의 정보가 기기 외부에서 안전하게 유지됩니다.