렌즈리스 눈 감지 기술의 프라이버시 취약점 감사 연구
Lensless Gaze Is Not Private by Default: Auditing Identity Leakage Across Disclosure Surfaces
 arXiv
렌즈리스 근접 눈 감지 기술은 시각적으로 난해하여 프라이버시가 보장된다는 인식이 강했으나, 실제 공격 테스트를 통해 신원 정보 유출 위험이 높다는 사실을 밝혀냈습니다.
- 연구진은 데이터의 수집부터 저장, 계산에 이르는 전 과정의 경계면(disclosure surfaces)을 점검한 결과, 단순 압축이나 토큰 요약만으로는 높은 수준의 생체 정보가 여전히 복구될 수 있음을 확인했습니다.
- 따라서 개발자들은 기술의 외관적 난해함에 의존하기보다, 데이터 처리 전 과정에서 체계적인 프라이버시 감사(Audit)를 통해 보안성을 입증해야 합니다.
- 다만, 이번 연구는 고정되고 알려진 광학 조건 하에서 진행되었으므로, 공격자가 알지 못하거나 변동하는 외부 요인에 대한 방어력은 별도로 검토가 필요합니다.
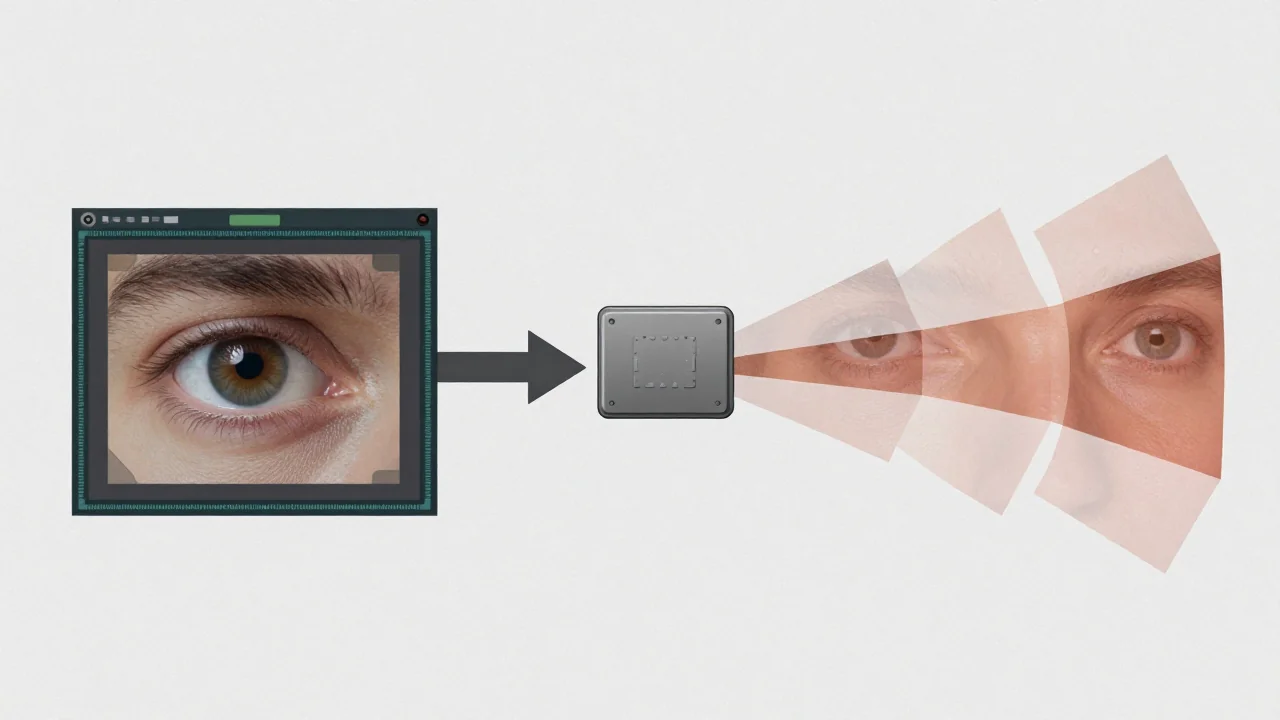
렌즈가 없는 근접 눈 감지(Lensless near-eye sensing)는 측정값이 시각적으로 난해하여 사생활 보호에 유리하다고 여겨져 왔습니다. 그러나 본 연구는 신원 프라이버시를 단순히 외관적 난해함이 아닌, 센싱, 저장, 계산, 출력 경계면을 포함하는 시스템 속성으로 간주하고 이를 감사했습니다. 이 연구는 고정되고 알려진 PSF(Point Spread Function) 하에서 시뮬레이션된 렌즈리스 눈 감지 파이프라인을 평가했습니다.
시뮬레이션 결과에 따르면, 36명의 피험자를 대상으로 한 폐쇄형 식별 프로토콜에서 렌즈리스 측정값은 상위 1개(top-1) 식별 정확도가 96.7%를 보였으며, 이는 원본 눈 영역을 사용했을 때의 97.7%에 근접했습니다. 또한 압축만으로는 충분한 보호가 어려워, 8-D PCA와 같은 방법은 여전히 높은 복구율(예: 93.2%)을 유지하는 것으로 나타났습니다.
더 나아가, 연구진은 요약이나 잔여값 분석과 같은 고급 기법에서도 정보 유출 위험이 존재함을 확인했습니다. 예를 들어, 소스 프레임 분리 타일링 프로토콜 하에서 토큰 요약은 T=25 시점에 39.9%에 도달했습니다. 따라서 연구는 렌즈리스 감지 기술의 사생활 보호 주장은 외관적 난해함이 아닌, 데이터가 처리되는 모든 경계면(disclosure boundaries)에서 테스트되어야 한다고 결론 내렸습니다.
용어 풀이
- 토큰
- AI 모델이 글을 처리하는 단위. 단어보다 작은 조각이며 사용량과 요금을 셀 때 기준이 돼요.